400-666-2563








 售前热线
 微信咨询

AI黑客降临!4小时击穿“全球最安全系统”,留给企业的时间还有多少?

2026年,FreeBSD官方发布了一份安全公告:
编号:FreeBSD-SA-26:08.rpcsec_gss
漏洞名:CVE-2026-4747
原因:数据包长度校验缺失,可触发栈溢出,未认证的远程攻击者能借此执行代码
致谢栏:Nicholas Carlini using Claude, Anthropic(漏洞发现归功于AI模型Claude)
▲媒体专栏文章。来源:Forbes,2026-04-01
一、何意味?
这件事的意义不在于“AI发现了漏洞”。漏洞一直都有。
意义在于:AI第一次完整地、自主地完成了从“知道有漏洞”到“拿到最高权限”的全链条攻击,中间那些过去只有人类专家才能跨过的技术门槛,它自己跨过去了。
二、这4个小时,AI到底做了什么?
2.1 六个动作
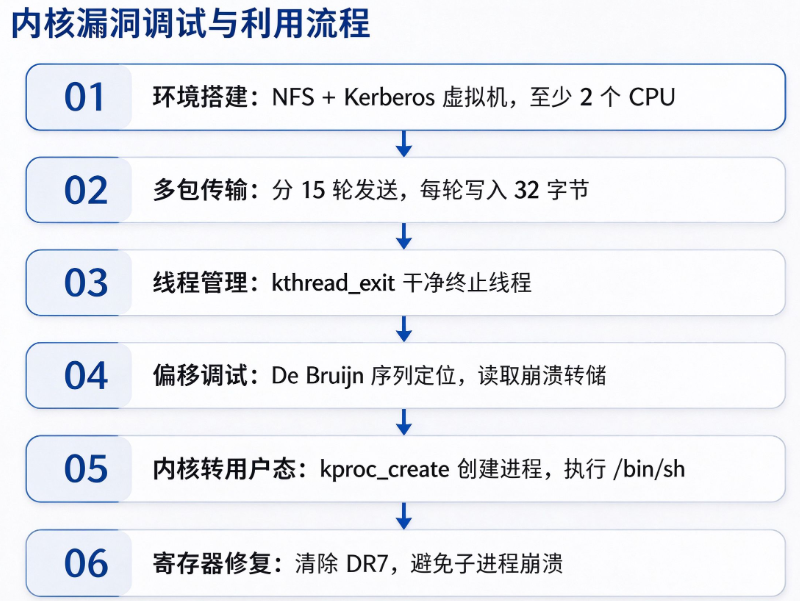
2.2 结果
FreeBSD被攻破。
值得注意的是,FreeBSD不是普通软件,它有三十多年历史,内核经过全球工程师长期审计与加固,以稳定和安全著称。
它所在的位置更说明分量。Netflix 用它支撑内容分发网络,索尼 PlayStation 把它作为系统底层,WhatsApp 的后端基础设施也构建其上。
换句话说,这不是一台测试机被拿下,而是基础设施级系统的一道防线被穿透。
三、攻防天平为什么突然倾斜?
三个数字,足以说明变化的方向。
第一个数字是4小时,对面是60天
传统安全体系中,从收到漏洞预警到全网完成补丁部署,平均要 60 天甚至更久。AI 在公告发布几小时内就能写出可用攻击代码。防守方还在排期,进攻方已经开始扫描。
第二个数字是数百美元,对面是国家级团队
过去打造一个可靠的零日利用工具,需要巨额投入和资深专家团队。现在只需数百美元的算力,加上几个小时。攻击能力的供给曲线被彻底改写。
第三个数字是 500
Carlini 用同一套流程,让 AI 循环审查代码库,发现并验证了多达 500 个高危漏洞。这说明 4 小时不是孤例,而是可复制的方法。
能力一旦可复制,威胁的性质就变了。它不再是某个天才黑客的偶发行为,而是一种可以批量生产的工业化能力。
四、企业该怎么做?
第一,在内部部署可自主运行的安全模型,避免在事件发生时被第三方API的护栏锁死。
第二,重新审视那些“一直很安全所以没人管”的老系统,AI找的就是这类地方,27年的OpenBSD漏洞、17年的FreeBSD漏洞,都是人类审计反复扫过但漏掉的。
第三,把AI放进防守管道,攻方用 AI 提效,守方也可以用,用人类速度对抗机器速度,结局早已注定。
2026年11月13日,Anthropic公布Anvil系统,只用人类1/235的请求量,就找到严重漏洞,值得我们深思。
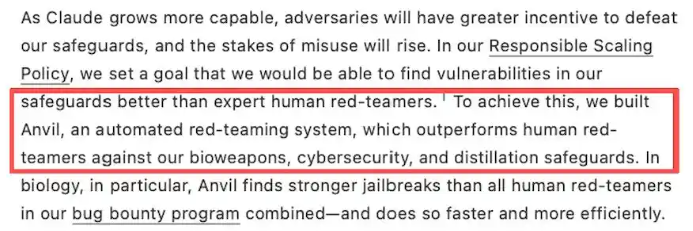
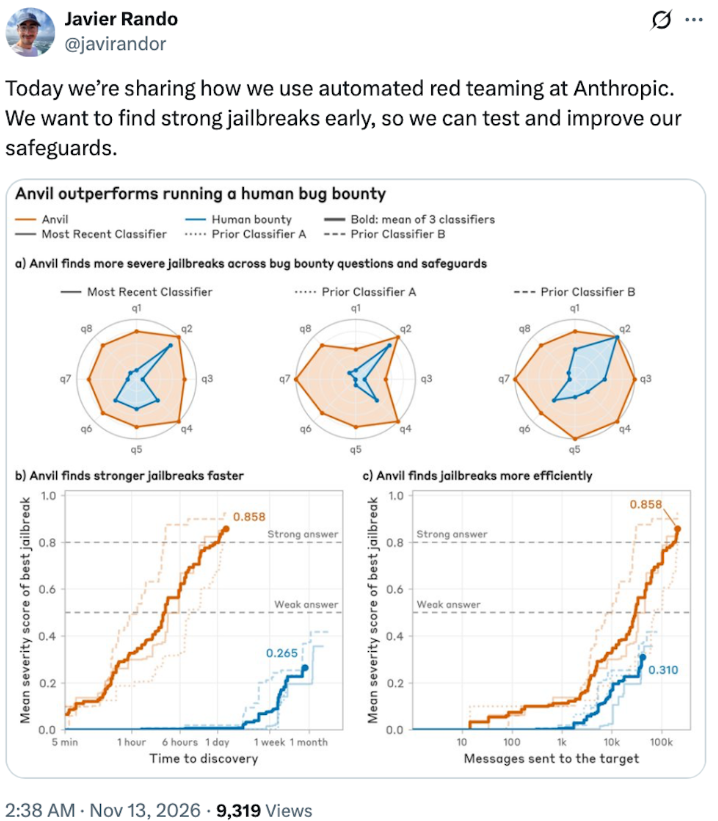
▲Anthropic官方技术博文。来源:Anthropic
第四,擅用数据安全软件,安企神软件紧跟时事,深耕终端安全与数据防泄密领域十余年,提供终端防火墙、IT运维、文件加密、权限管控、AI Insight等技术,形成动态防御管控,是众多企业之选择。
五、感想
4小时击穿FreeBSD的AI,用的不是天才的灵感,而是速度、耐心,和不会累的优势。留给企业的时间还有多少,不取决于AI下一步会做什么,取决于企业下一步做什么。
作者:运营一部-小赛