
 400-666-2563









 售前热线
 微信咨询
本文简介:本文主要为大家整理了 “AI网络安全” 相关的内容,主要有 AI黑客降临!4小时击穿“全球最安全系统”,留给企业的时间还有多少?, 共建十五五安全新生态|2026年网络和数据安全产业论坛在京启幕, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。

1、AI黑客降临!4小时击穿“全球最安全系统”,留给企业的时间还有多少?
2026年,FreeBSD官方发布了一份安全公告:
编号:FreeBSD-SA-26:08.rpcsec_gss
漏洞名:CVE-2026-4747
原因:数据包长度校验缺失,可触发栈溢出,未认证的远程攻击者能借此执行代码
致谢栏:Nicholas Carlini using Claude, Anthropic(漏洞发现归功于AI模型Claude)
▲媒体专栏文章。来源:Forbes,2026-04-01
一、何意味?
这件事的意义不在于“AI发现了漏洞”。漏洞一直都有。
意义在于:AI第一次完整地、自主地完成了从“知道有漏洞”到“拿到最高权限”的全链条攻击,中间那些过去只有人类专家才能跨过的技术门槛,它自己跨过去了。
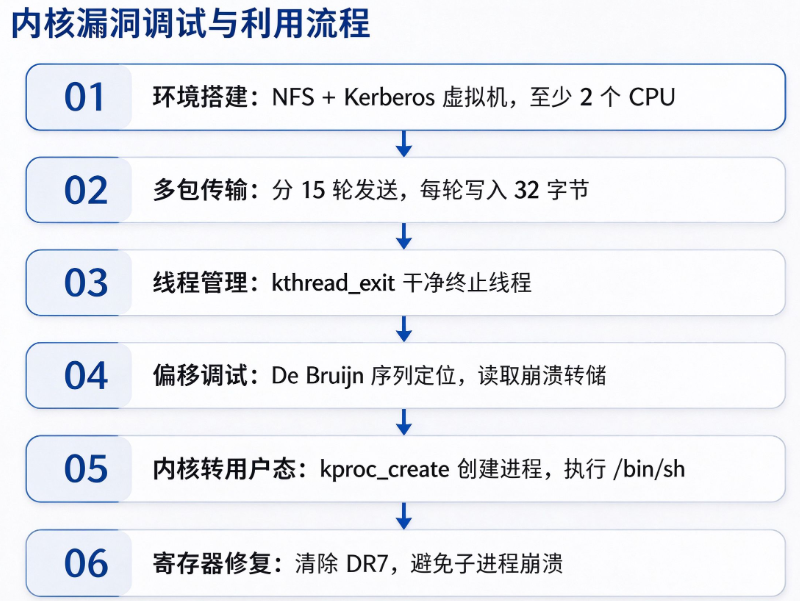
二、这4个小时,AI到底做了什么?
2.1 六个动作
2.2 结果
FreeBSD被攻破。
值得注意的是,FreeBSD不是普通软件,它有三十多年历史,内核经过全球工程师长期审计与加固,以稳定和安全著称。
它所在的位置更说明分量。Netflix 用它支撑内容分发网络,索尼 PlayStation 把它作为系统底层,WhatsApp 的后端基础设施也构建其上。
换句话说,这不是一台测试机被拿下,而是基础设施级系统的一道防线被穿透。
三、攻防天平为什么突然倾斜?
三个数字,足以说明变化的方向。
第一个数字是4小时,对面是60天
传统安全体系中,从收到漏洞预警到全网完成补丁部署,平均要 60 天甚至更久。AI 在公告发布几小时内就能写出可用攻击代码。防守方还在排期,进攻方已经开始扫描。
第二个数字是数百美元,对面是国家级团队
过去打造一个可靠的零日利用工具,需要巨额投入和资深专家团队。现在只需数百美元的算力,加上几个小时。攻击能力的供给曲线被彻底改写。
第三个数字是 500
Carlini 用同一套流程,让 AI 循环审查代码库,发现并验证了多达 500 个高危漏洞。这说明 4 小时不是孤例,而是可复制的方法。
能力一旦可复制,威胁的性质就变了。它不再是某个天才黑客的偶发行为,而是一种可以批量生产的工业化能力。
四、企业该怎么做?
第一,在内部部署可自主运行的安全模型,避免在事件发生时被第三方API的护栏锁死。
第二,重新审视那些“一直很安全所以没人管”的老系统,AI找的就是这类地方,27年的OpenBSD漏洞、17年的FreeBSD漏洞,都是人类审计反复扫过但漏掉的。
第三,把AI放进防守管道,攻方用 AI 提效,守方也可以用,用人类速度对抗机器速度,结局早已注定。
2026年11月13日,Anthropic公布Anvil系统,只用人类1/235的请求量,就找到严重漏洞,值得我们深思。
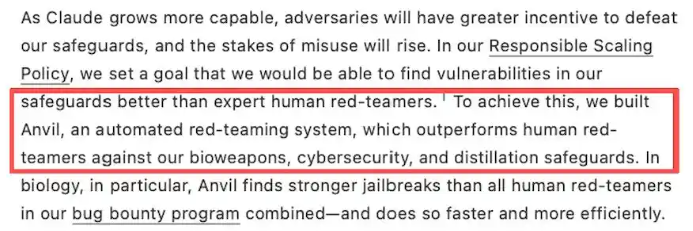
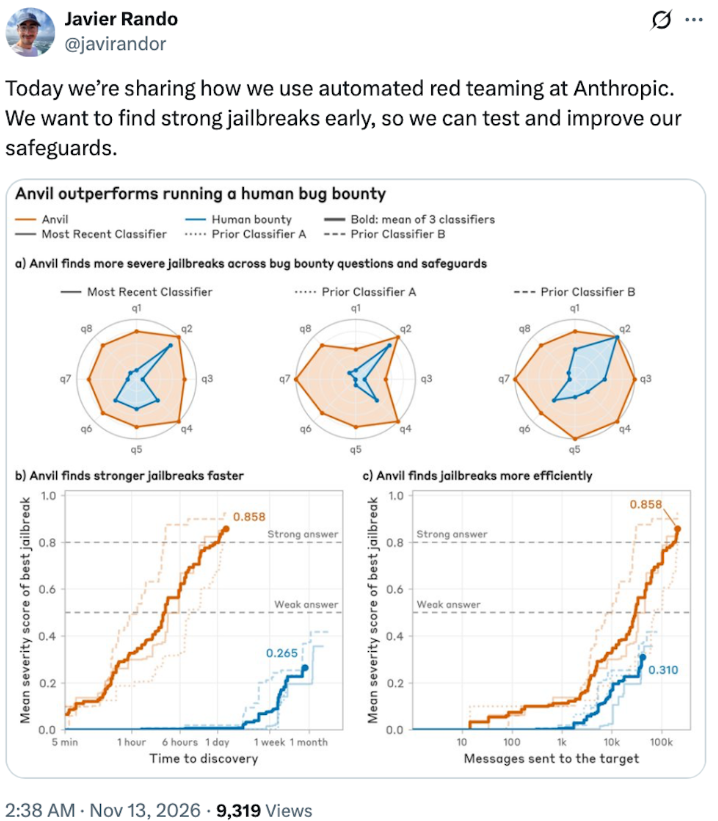
▲Anthropic官方技术博文。来源:Anthropic
第四,擅用数据安全软件,安企神软件紧跟时事,深耕终端安全与数据防泄密领域十余年,提供终端防火墙、IT运维、文件加密、权限管控、AI Insight等技术,形成动态防御管控,是众多企业之选择。
五、感想
4小时击穿FreeBSD的AI,用的不是天才的灵感,而是速度、耐心,和不会累的优势。留给企业的时间还有多少,不取决于AI下一步会做什么,取决于企业下一步做什么。
作者:运营一部-小赛
2、共建十五五安全新生态|2026年网络和数据安全产业论坛在京启幕
时间:2026 年 11 月 10 日
地点:北京
主题:新使命 新动能 开创新安全格局
事件:“2026 年网络和数据安全产业论坛”召开,由中国信息通信研究院主办
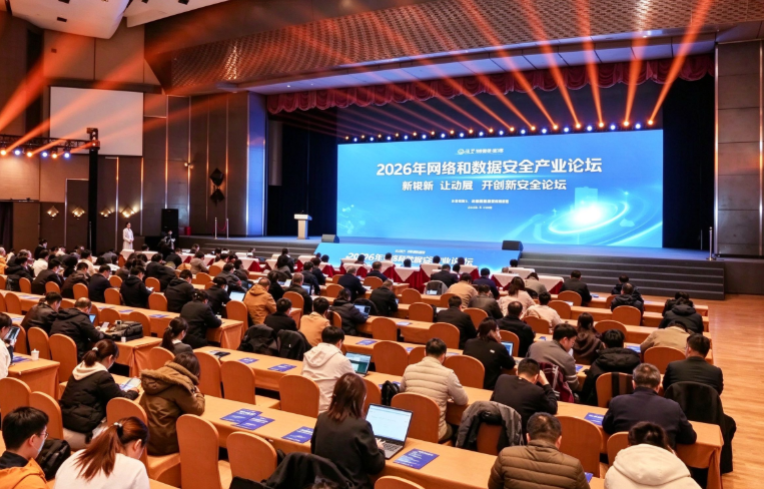
今年是“十五五”开局之年。安全已不只是技术配套,而是发展的前提。人工智能加快落地,又给安全带来新的变量。这场论坛要回答一个问题:未来五年,安全产业往哪里走。
一、开幕:安全要放进发展的大局
工业和信息化部网络安全管理局局长隋静、中国信通院党委书记李冠宇出席论坛并致辞。
两个致辞,对应两个视角,一个是政策和监管的顶层设计,一个是产业和技术的落地路径。
两者指向同一个判断:安全不是某一个部门的事,也不是某一个产品的事,它贯穿制造强国、网络强国、数字中国建设的全过程。
二、主旨报告:智能体互联是网安新赛道
中国工程院院士邬贺铨作主旨报告,题目是“智能体互联 网安新赛道”。
这个题目指向一个正在发生的变化,AI不再只是被调用的工具,它开始成为能自主协作的智能体,防护对象变了,信任边界变了,责任归属也在变。
这既是挑战,也是机会,谁能先建立智能体身份、权限和行为的可信框架,谁就先拿到下一阶段市场的入场券。
三、成果发布:四项动作,四个环节
论坛设了 “成果发布与展示” 环节,现场完成四项动作:
中国信通院人工智能安全风险监测合作单位工作启动;
数据安全工具箱 2.0 发布;
《网络产品安全漏洞收集平台自律公约》签署;
2026 年人工智能 + 网络安全赋能应用专项评价成果表扬。
它们分别对应风险发现、能力交付、生态秩序、价值确认四个环节。
四、观察:共建新生态的三层含义
放回 “十五五” 的背景看,“共建安全新生态” 有三层含义。
第一层,从单点合规到体系能力
十五五规划纲要对网络安全和信息化工作作出新部署、提出新要求。评价标准正在变,从 “是否通过测评”,转向 “是否具备持续对抗能力”。企业需要的是能运营、能演进的安全体系,不是一次性的合规交付。
第二层,从各自防守到协同共治
人工智能安全风险监测合作单位启动,漏洞收集平台自律公约签署,方向相同:单个主体无法独自应对系统性风险。情报共享、漏洞协同处置、标准联合制定,正在成为产业的公共品。
第三层,从技术供给到生态供给
安全厂商的角色在变。不只是卖产品,还要提供能力、标准和服务的组合。谁能把能力做成可复用的工具、可对接的接口、可验证的效果,谁就能在生态中站住位置。
五、结语
论坛结束,讨论还在继续,新使命在肩,新动能在蓄,新格局待开。
石家庄安企神网络科技有限公司自 2015 年创立以来,始终以构建企业信息安全底座为己任,形成了覆盖 “预防-管控-审计-运维” 全生命周期的一站式信息安全整体解决方案平台。平台整合文档加密、电脑行为审计、终端安全管理、网络准入控制、敏感内容识别与 IT 运维管理等核心能力,功能模块逾 200 项,为制造强国、网络强国、数字中国建设提供坚实安全保障。
来源:中国信息通信研究院(CAICT)
作者:运营一部-小赛