
 400-666-2563








 售前热线
 微信咨询
本文简介:本文主要为大家整理了 “行业资讯” 相关的内容,主要有 FreeBSD第三季度报告出炉:88%开发者达成共识,支持制定AI使用新规, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。

1、FreeBSD第三季度报告出炉:88%开发者达成共识,支持制定AI使用新规
2026年11月12日,IT之家发布一则新动态,FreeBSD在2026 年 Q3 状态报告中披露开发者调研结果。在140名受访开发者中,88%支持项目制定AI使用政策,91%认同“即使使用AI,人类仍须承担责任”。项目已成立AI工作组,最终报告预计第四季度提交,正式政策尚未公布。
一、共识很大,但“怎么管”并不统一
88%这个数字看起来整齐,拆开看却是好几种声音。
数据分析
政策方面
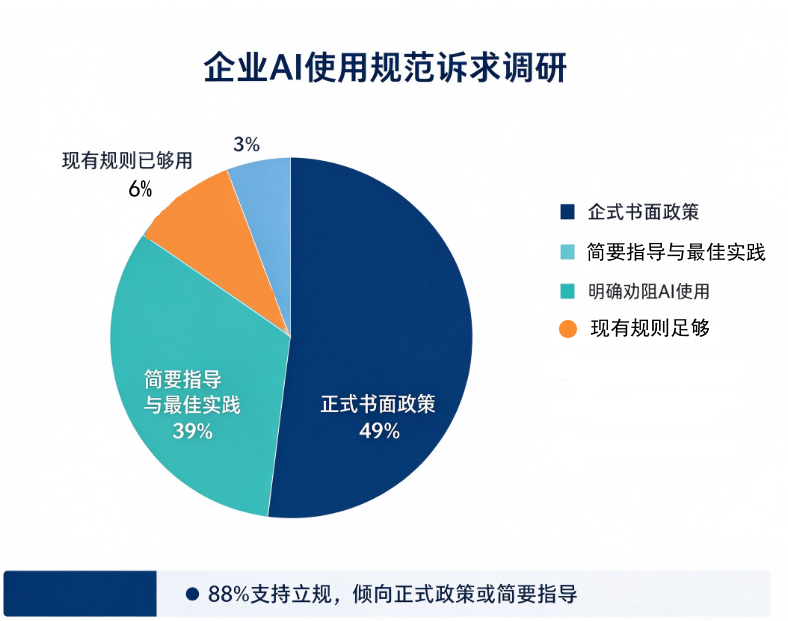
解释说明:支持立规的人里,49%想要一份正式的书面政策,39%觉得给点简要指导和最佳实践就够了。剩下的人里,6%认为应该明确劝阻AI使用,3%觉得现有贡献规则已经够用。
AI辅助代码方面
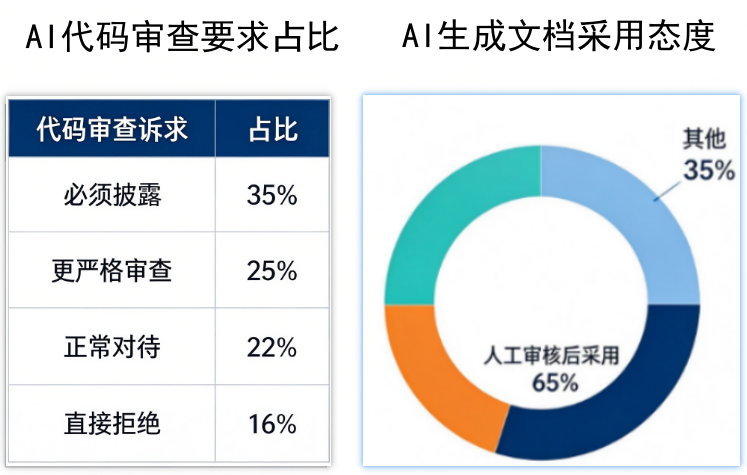
解释说明:35%要求必须披露,25%要求比人工代码接受更严格的审查,22%认为正常对待就行,16%倾向直接拒绝。文档方面宽松一些,65%支持在人工审核后采用AI生成的文档。
行业大趋势
FreeBSD 社区的选择,折射出一个行业大趋势:AI 不是简单的工具,而是需要配套治理框架的生产要素。无论是开源社区、软件厂商,还是各类企业研发团队,都需要建立清晰、可落地的 AI 使用规则,平衡效率提升、知识产权、数据安全三者之间的关系。
二、FreeBSD已有的参照:GSoC的LLM政策
在正式政策出台前,FreeBSD在Google Summer of Code项目中已经跑了一套LLM使用规则,可以看作方向性样本。
核心三条:
不接受主要由LLM生成的提案、代码或文档;
使用LLM需导师事先同意,且限于调试、润色、翻译、背景调研等辅助场景;
任何使用必须完整披露工具名称、协助类型和生成内容的位置。
三、企业与个人合规使用 AI 工具指引
企业端
建立明确的AI使用管理制度,划定数据红线,明确哪些岗位、哪些场景允许使用 AI,哪些场景禁止使用。
部署安企神软件,实现 AI 交互审计、敏感内容拦截、终端全域管控。
常态化开展员工培训,明确 AI 生成内容的版权风险、幻觉风险,要求所有 AI 产出内容必须经过人工复核。
个人开发者
不向公共大模型输入公司内部代码、商业方案、涉密材料,恪守企业数据保密要求。
对外提交代码、文档时,按照所在社区、单位制度主动披露 AI 辅助生成内容,规避版权与合规争议。
对 AI 输出内容保持审慎校验,AI 结果存在幻觉、漏洞、侵权风险,不能直接采信。
优先选用合规、可溯源的 AI 服务,规避无资质的小众 AI 工具带来的数据泄露风险。
四、总结
FreeBSD的最终政策要到第四季度才见分晓。但88%这个数字已经说清楚了一件事:AI不需要被禁止,需要被框住。框住它的不是技术,是披露、审查和人的责任。
参考来源
[1]FreeBSD Core Team. FreeBSD Status Report Third Quarter 2026: Core Team[EB/OL]. GitHub, 2026-11.
[2]IT之家. 88%受访开发者点头赞成:FreeBSD组建工作组制定AI使用新规[EB/OL]. 2026-11-12.
作者:运营二部-小然