
 400-666-2563








 售前热线
 微信咨询
本文简介:本文主要为大家整理了 “银狐木马” 相关的内容,主要有 “银狐木马”仍在!企业如何全面防范?看一场技术之间的攻防战, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。

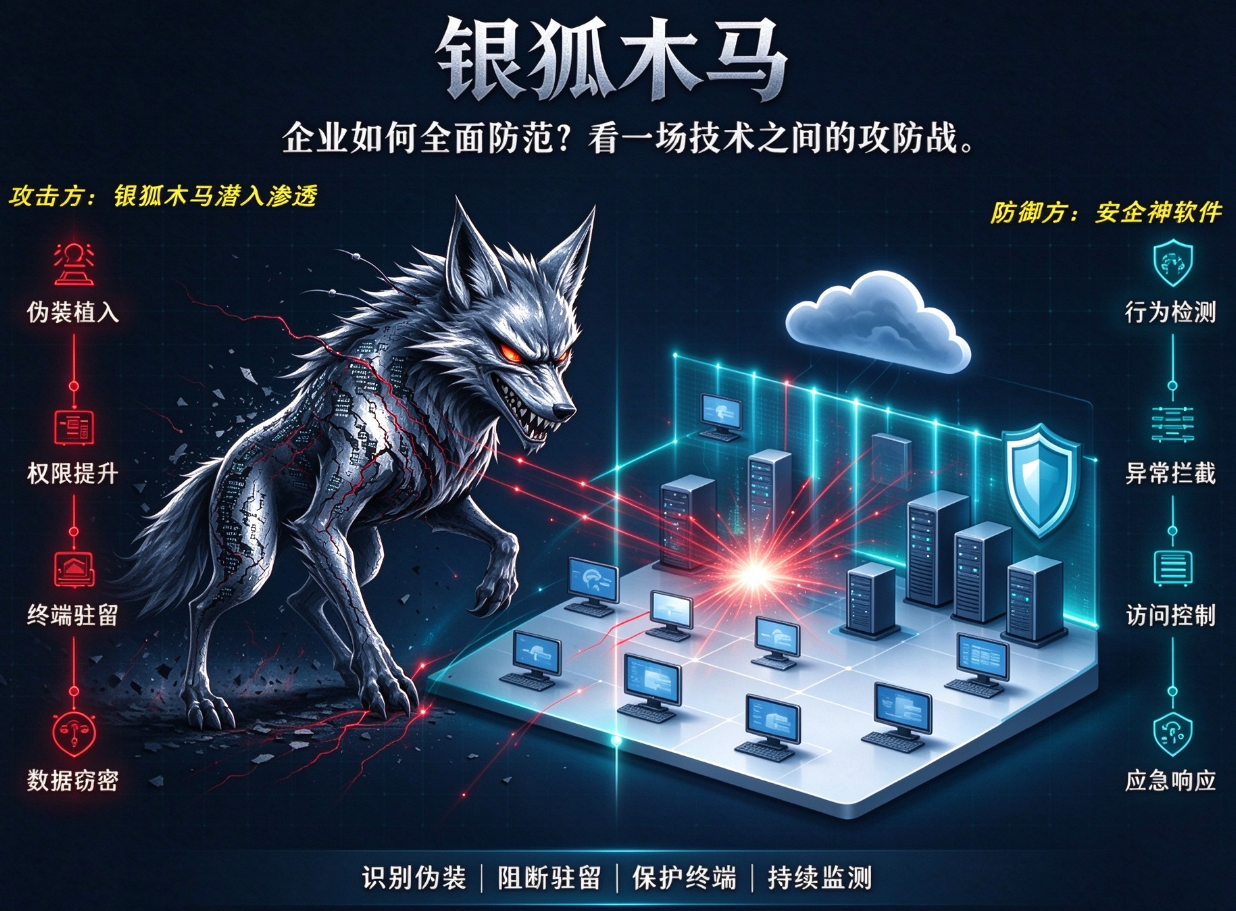
1、“银狐木马”仍在!企业如何全面防范?看一场技术之间的攻防战
“银狐木马”从未真正退场,它只是换了张皮继续潜伏在企业的终端里。
如果你发现电脑CPU莫名飙到90%以上、火绒安装后闪退打不开、360官网怎么也加载不出来,大概率不是电脑坏了,而是银狐正在你机器上干活。
这个病毒从2021年活跃至今,已经从单纯的窃密木马演变成了一个自动化生产、日更变种的黑色产业链,传统杀软靠特征库根本追不上它的迭代速度。
一、银狐“发展史”
2020年前后银狐最早以“游蛇”等别名出现;
2022年底核心远控木马源码在黑产圈泄露后,事情开始失控,银狐从一个组织的专属武器变成了整个黑产行业的“公共模板”;
2024到2025年借助AI技术进入变种爆发期,每日生成的变种超过200个;火绒的终端威胁情报数据显示,银狐在企业终端病毒任务数中的占比已经达到30.14%,位居首位,超过了勒索攻击的28.19%。
2026年3月,微步情报局捕获的新变种,可自行编写内核驱动程序并签署合法数字签名,可以直接关闭11种安全软件和EDR的进程。
二、常见的异常表现
很多企业员工和 IT 管理员最先感知到的不是病毒弹窗,而是电脑的一系列反常现象:
CPU资源长期居高不下:空载状态下占用率持续 90% 以上,电脑明显卡顿;
自求渠道被压制:用户无法安装火绒、360 等杀毒产品,无法打开安全厂商官网、病毒查杀平台;
后台存在异常外联:终端悄悄向陌生境外、恶意IP建立连接,黑客可远程操控电脑、读取文件、开启摄像头;
自动发送钓鱼文件:利用已经被盗的微信、QQ 账号,向同事、客户转发带毒文件,在企业内部横向扩散;
文档、图纸、财务资料被批量读取,存在核心数据外泄风险。
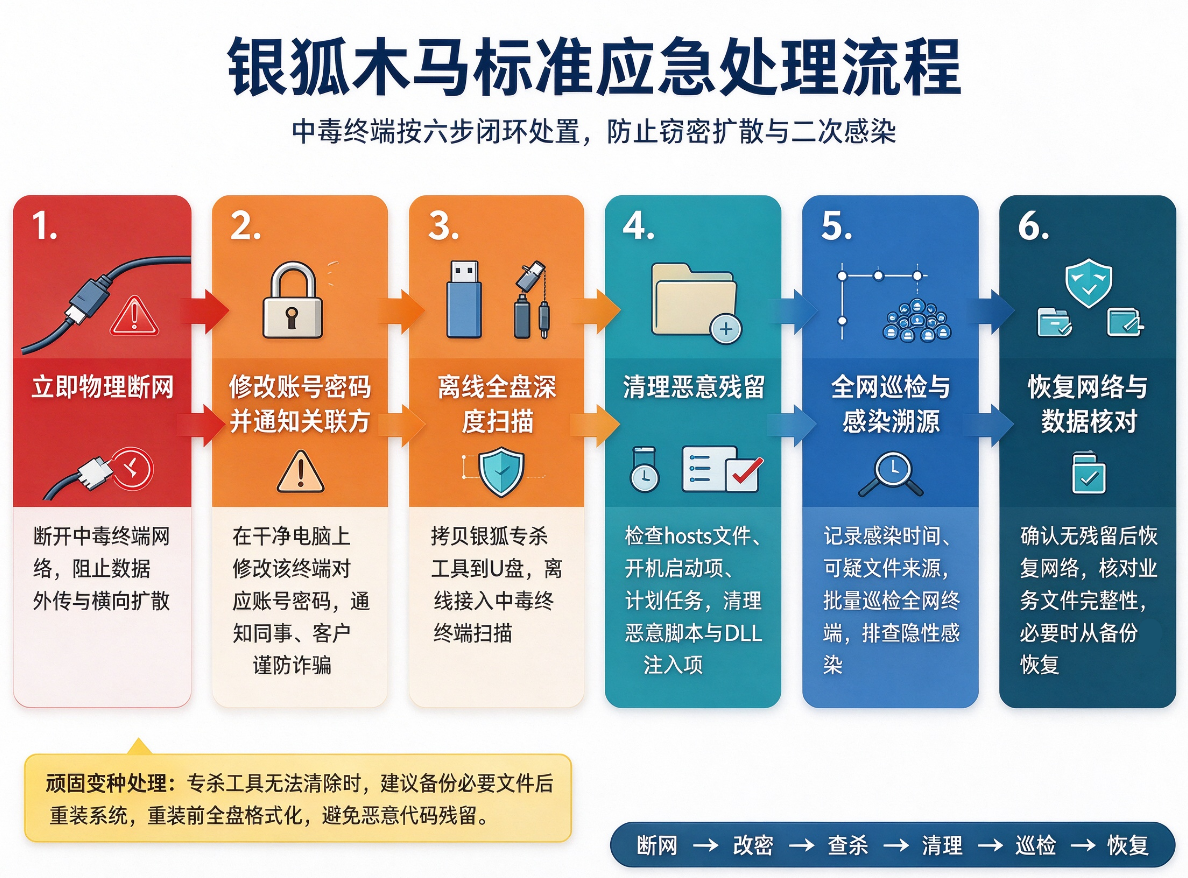
三、银狐木马标准应急处理流程
第一步:立即物理断网;
第二步:在干净、未中毒的独立电脑上,修改该终端对应的所有账号密码,同时通知同事、客户该账号被盗,谨防被骗;
第三步:拷贝银狐专杀工具到U盘,离线接入中毒终端,进行全盘深度扫描;
第四步:查看 hosts 文件、开机启动项、计划任务,清理残留的恶意脚本、DLL 注入项;
第五步:记录终端感染时间、可疑文件来源,对企业全网终端批量巡检,排查是否存在其他隐性感染设备;
第六步:确认无残留恶意程序后,恢复网络,核对重要业务文件完整性,必要时从备份恢复数据。
注:如果专杀工具无法清除顽固变种,建议备份必要文件后重装系统,重装前务必全盘格式化,避免恶意代码残留。
四、企业如何全面防范银狐木马?
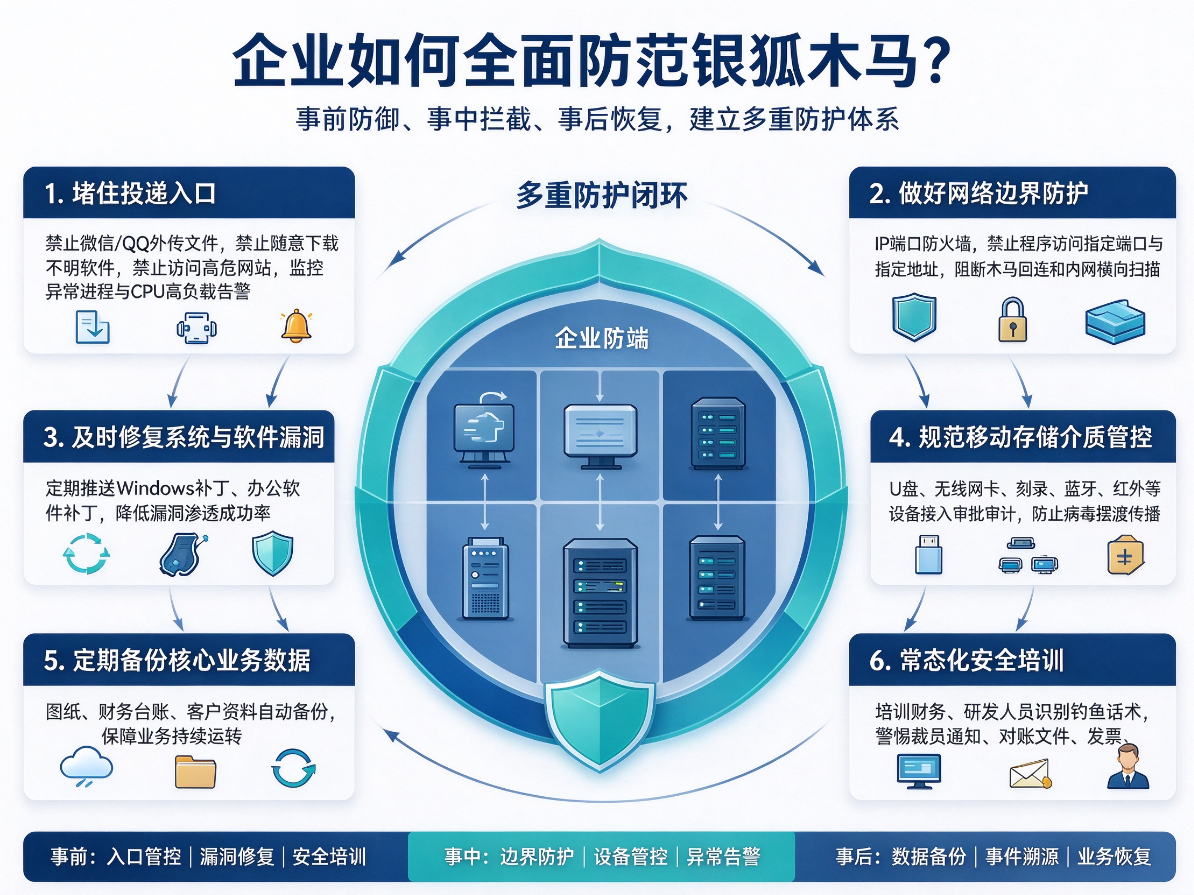
银狐的核心难点是变种迭代快、免杀能力强,单纯依靠杀毒软件很难做到百分百拦截,企业需要组合多重防护手段,建立事前、事中、事后的防护体系。
1、堵住投递入口
银狐的主要入口是微信/QQ群文件、钓鱼邮件附件、仿冒下载站。
安企神软件可以禁止应用程序外传文件、禁止随意下载不明软件(统一使用官方渠道,如企业软件库)、禁止访问高危网站、监控异常进程。遇到CPU长期高负载、陌生外联行为时,及时告警,提前发现木马感染前兆。
2、做好网络边界防护
提供终端防火墙技术,包括IP端口防火墙、禁止程序访问指定端口、禁止程序访问指定地址。
IP端口防火墙:即使银狐已经运行,也无法完成回连,它会变成一个断线的木马,攻击者拿不到数据、发不了指令;
禁止程序访问指定端口:在行为层面拦住银狐的外联尝试;
禁止程序访问指定地址:可以限制银狐在内网中的扫描和横向尝试,限制损失范围。
3、及时修复系统与软件漏洞
定期推送 Windows 补丁、办公软件补丁,很多银狐变种依靠漏洞辅助渗透内网,漏洞修复可以大幅降低攻击成功率。
4、规范移动存储介质管控
U盘、无线网卡、刻录、蓝牙、红外、串口、并口、便捷式设备接入内网需要审批、审计,防止病毒通过 U 盘摆渡,在离线终端之间传播。
5、定期备份核心业务数据
为图纸、财务台账、客户资料等重要文件自动备份,就算遭遇木马窃取、加密破坏,也能保障业务持续运转。
6、常态化安全培训
重点培训财务、研发人员,识别银狐常见钓鱼话术,比如裁员通知、对账文件、发票、客户咨询资料类诱饵文件。
银狐的攻防是一场不对称的消耗战。攻击方用自动化流水线日产数百变种,防守方如果还在靠人工分析样本、等厂商更新规则库,节奏永远慢一拍。企业能做的,是把防线从“识别坏文件”前移到“阻断坏行为”,同时把终端环境的可控性提上来——这恰恰是终端管理工具在安全之外能提供的底层价值。
引用来源
[1]火绒安全.《火绒安全2025年终端安全洞察报告》[R]. 2026年1月.
[2]公安部网安局.《多地公安机关侦破“银狐”木马病毒网络犯罪案件 5起典型案例公布》[EB/OL]. 中国警察网,2026-06-16.
[3]央广网(转载央视新闻).《不法分子冒充顾客咨询商品 多家电商遭“银狐”攻击》[EB/OL]. 2026-06-29.
[4]国家互联网应急中心(CNCERT).《“银狐”木马钓鱼攻击风险提示》[EB/OL]. 2026-05-22.
[5]微步在线.《银狐26年全面复活,对抗强度或已超25年最高水平》[R/OL]. 2026-04-06. 转引自亿欧网,2026-04-10.
作者:数据安全从业者-小然
更新时间:2026-11-12