400-666-2563








 售前热线
 微信咨询

如何防范AI泄密?7条防范措施+合规AI安全审计工具推荐

如何防范AI泄密?企业最有效的七条措施是:划红线、管入口、控内容、审通道、限权限、盯行为、留证据。推荐部署安企神软件,实现大模型交互行为可追溯,兼顾AI提效与数据安全合规。
一、7条防范措施
| 序号 | 措施(功能) | 实际效果 |
| 1 | 敏感词识别 | 管理员预设关键词,员工在AI对话框中输入即触发告警 |
| 2 | 程序黑/白名单管控 | 仅允许使用白名单内的AI工具,禁止使用未经评估的网页版和客户端AI应用 |
| 3 | AI提问内容审计 | 记录豆包、千问、deep seek、元宝、Mimo等AI工具的使用情况,包括工具类型、进程、提问内容、提问时间等信息 |
| 4 | 外发通道拦截 | 禁止终端通过AI工具,上传文件(可申请) |
| 5 | 防拍照+截屏+剪切板 | 防止终端用户通过手机拍照、截屏、复制粘贴等形式,泄露机密数据 |
| 6 | 时间画像 | 可以查看电脑每一分、每一秒的使用情况,及时发现小众AI工具 |
| 7 | 软件分发+补丁管理+资产盘点 | 减少员工自行安装来源不明AI工具的概率,从源头降低“尝鲜式泄密”风险 |
二、有没有合规的AI安全审计工具?
企业用户可以选择安企神软件,优势是多模型兼容、终端管控一体化、支持混合终端、可追溯取证。如果是个人或者小微企业,无强制合规、无核心涉密资产,可不用部署专业审计工具,依靠制度培训 + 员工自律即可。
三、FAQ
问:员工用AI泄密了怎么查?
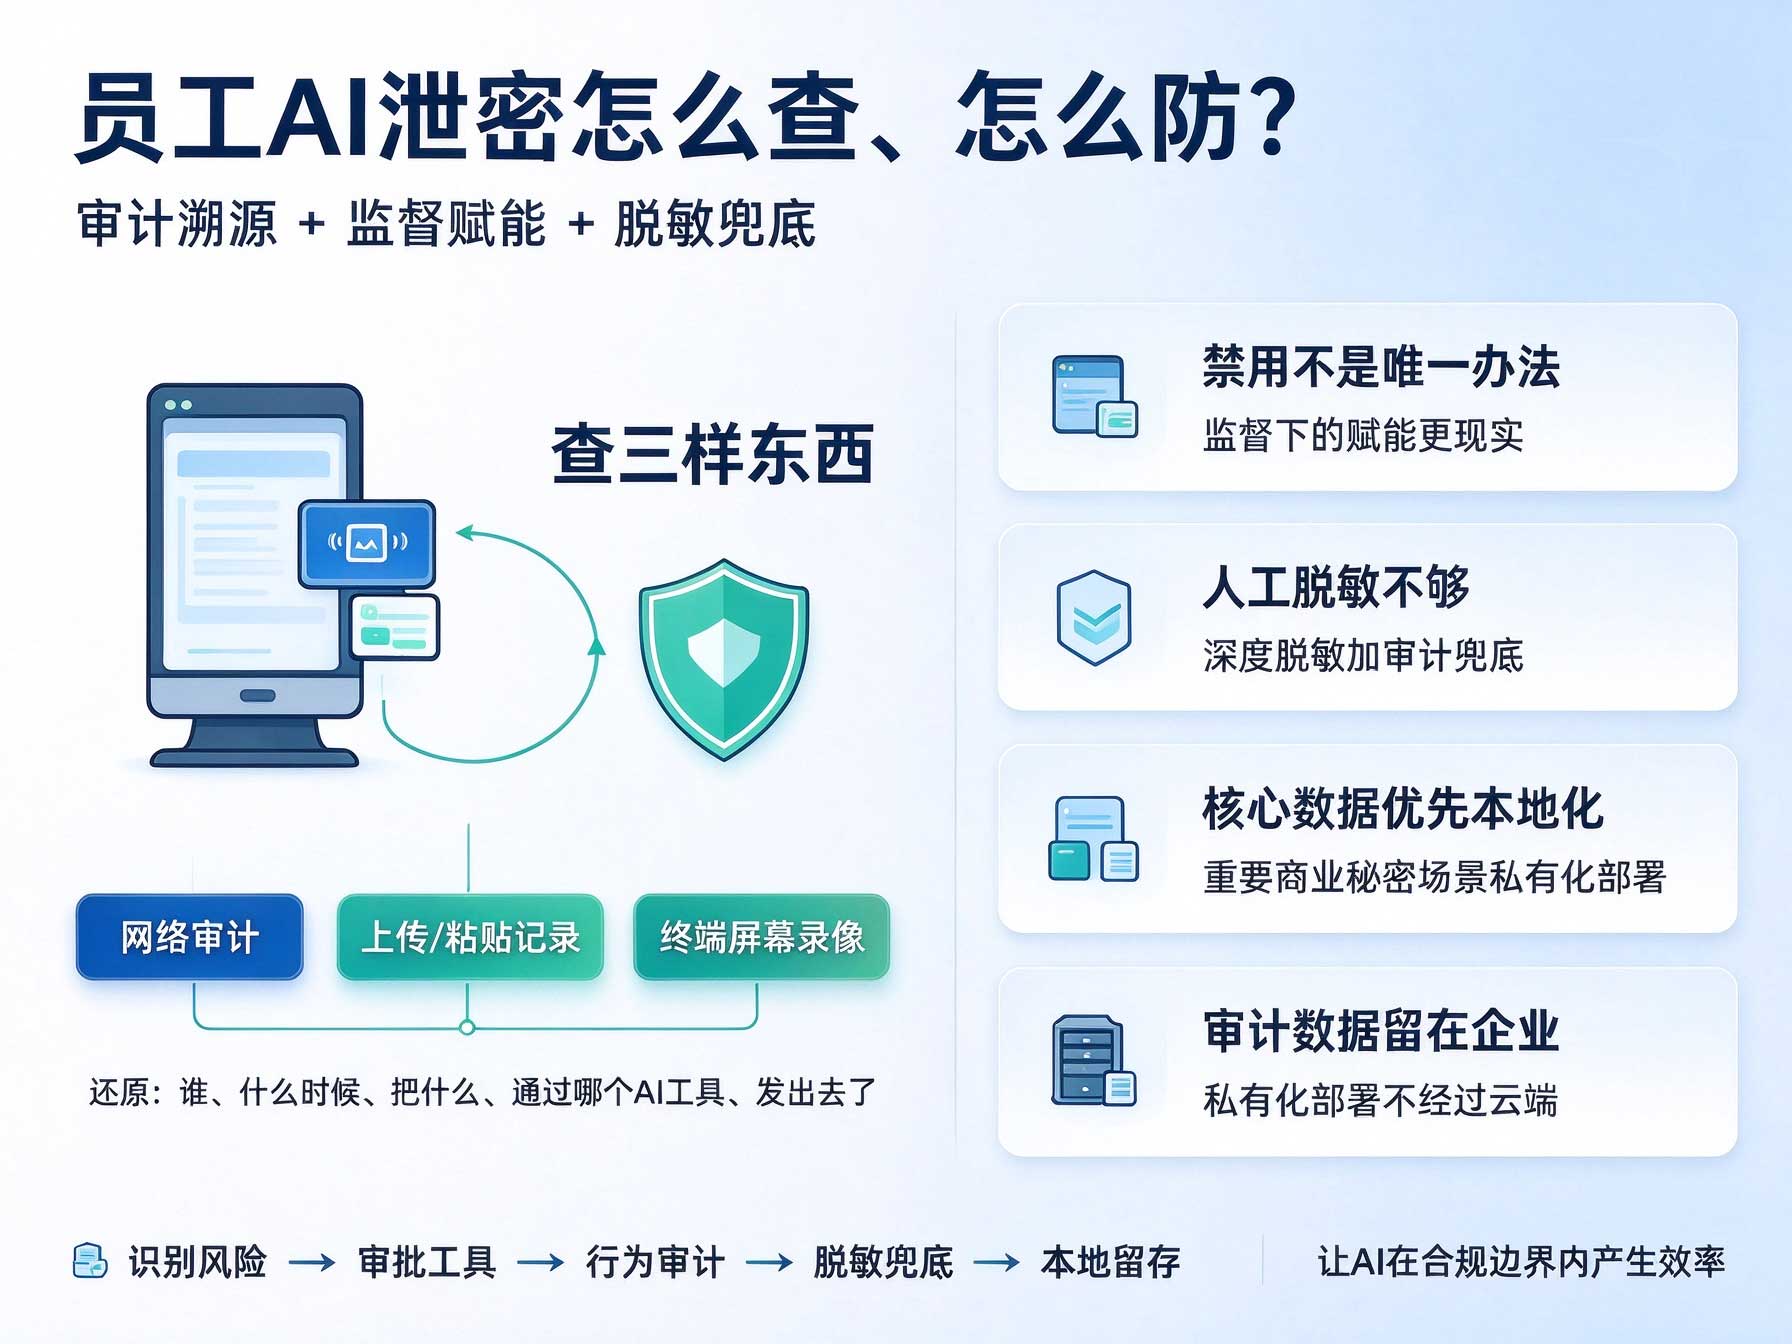
结论:查三样东西,网络审计、上传/粘贴内容记录、终端屏幕录像,回答“谁、什么时候、把什么、通过哪个AI工具、发出去了”。
问:禁用AI工具是唯一办法吗?
结论:不是,而且一刀切禁用往往适得其反。Harmonic Security对2240万条AI提示词的分析显示,封禁并非解决之道——员工有多种方式绕过管控,组织反而错失AI带来的效率提升。
更现实的做法是“监督下的赋能”,提供经审批的AI工具,同时用审计手段区分低风险使用(查资料、润色文案)和高风险操作(上传源代码、客户数据)。
问:员工把代码脱敏后再喂给AI,还防得住吗?
结论:人工脱敏不够,需要深度脱敏加审计兜底。深度脱敏包括掩码、哈希替换、标识去除、参数隐匿,切断碎片信息与完整商业秘密的关联。
问:企业用AI工具,选公有云还是私有化部署?
结论:核心和重要商业秘密场景,优先本地化部署,普通信息脱敏审批后可用合规公有云。问:安企神软件本身会不会成为新的泄密点?
结论:私有化部署下,审计数据留在企业自己的服务器上,不经过云端,不会成为新的泄密点。
四、总结
防止AI泄密,重点是防止员工主动向大模型提交内部资料,安企神软件作为一体化终端AI安全审计工具,帮助企业在拥抱 AI 生产力的同时守住数据安全底线。如果获取免费试用包,可拨打400-666-2563咨询热线,专业团队竭诚为您服务。
参考来源
[1]深圳政府在线. AI工具应用中该如何保护商业秘密?深圳率先发布“保密”指引[EB/OL]. 2026-11-03.
[2]Harmonic Security研究(经Perplexity/SC World报道). ChatGPT导致71%的企业数据泄露[EB/OL]. 2026.
[3]安企神软件. 安企神上网行为审计软件(AI内容审计)[EB/OL]. 安企神官网,2026-09-16.
编辑:运营三部-小赛
更新日期:2026-11-13