产品功能
- 功能简介
- 更多系统





竞标结束后才发现三维图纸外流,翻了三天记录,连谁在什么时间、通过什么路径发出去的都查不出来。工程师中午去食堂吃饭,电脑没锁屏,外来人员顺手翻到桌面上的工艺参数表,用手机拍了照,事后调监控才拼出经过。这些场景里,没有一个员工“存心”要把数据交出去,但损失已经发生了。企业内控如何防范无意的信息泄露,需要把防线从“事后追责”前移到“动作发生的当下”。
员工用私人网盘传一份“只是带回家加班”的报表,从网页上传的那一刻,文件就脱离了企业的管控边界。员工嫌公司电脑卡,装了一个来路不明的“优化工具”,那个工具的安装包里夹带了什么,没有人核验过。
员工为了“方便测试”,在本机开一个虚拟机,把涉密资料挂载进去,宿主机的管控策略在虚拟机里完全失效。这些动作在员工视角里都有“合理的理由”,但在内控视角里,每一个都是不设防的出口。
安企神在企业内控中承担的角色,不是“监视员工”,而是把那些容易被无意打开的出口,在终端层面收住。
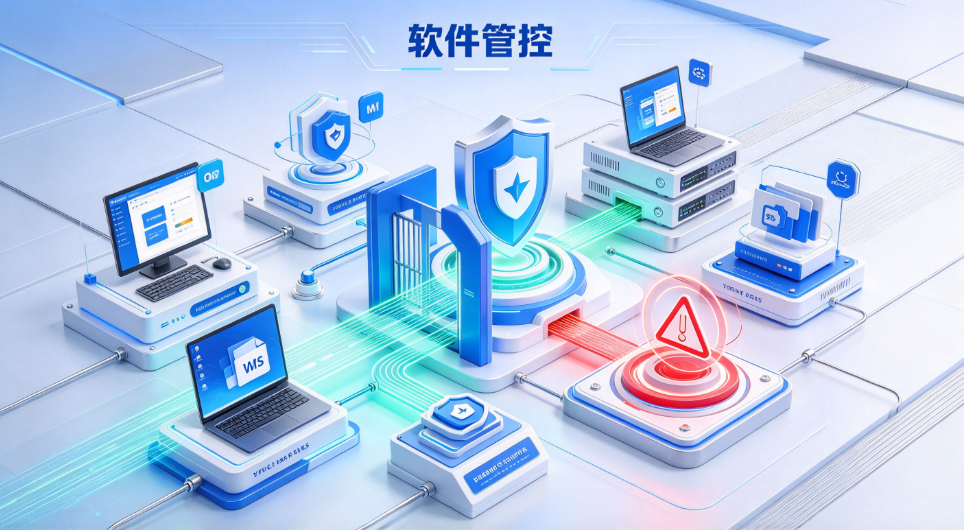
软件管控是其中最基础的一层。员工私自安装的每一个未授权程序,都是一个潜在的泄露通道:破解工具可能携带窃密模块,非正规渠道的“办公插件”可能在后台回传文件,P2P类软件甚至会把本地目录共享出去。
安企神通过程序黑白名单与企业软件库配合,只放行经审核的软件来源,未在白名单内的安装动作在终端直接拦截,不依赖员工自行判断“这个软件能不能装”。禁止使用未授权软件,本质上是在源头消除“装错一个软件、带出一批数据”的无意风险。
网页传输文件与虚拟机使用的管控,则直接对应无意泄露中最隐蔽的两类场景。员工通过浏览器往个人网盘、网页邮箱、在线文档上传文件时,往往并不认为自己在“外发敏感数据”,只是觉得“先存一下”。安企神在传输通道上设置拦截规则:未经审批的文件上传行为被阻断,确需外发的走审批流程,审批人能看到文件内容和去向后再放行。
安企神这套机制的关键不在于功能的堆叠,而在于它把无意泄露的防线放在了“动作成形之前”。员工照常办公,该用的软件从企业库获取,该发的文件走审批,虚拟机里的操作同样在策略覆盖之内,日常流程没有被“卡死”,但那些原本可能因为一个疏忽就流出去的数据,在出口处被截住了。
总结
企业内控如何防范无意的信息泄露,答案不在更厚的制度手册里,而在每一次安装、每一次上传、每一次虚拟机启动时,那条“走不通的捷径”上。
安企神软件提供七天免费试用,可以在一台或几台终端上先把软件管控、网页传输拦截和虚拟机管控跑起来,用自己的办公场景验证策略是否“管得住又不碍事”。安企神官网咨询电话:400-666-2563,顾问可以结合企业的实际终端环境给出部署建议。
小编:小杨
用公司的wifi会被监控到上网记录吗?
计算机如何查看本机IPv4地址
计算机如何查看本机IPv4地址要查看本地IPv4地址,您可以使用以下几种方法:一、在Windows系统上方法一:通过命令提示符查看1、按下Windows键+R打开“运行”对话框,输入【cmd】并按回车键打开命令提示符。2、在命令提示符窗口中,输入【ipconfig】命令,然后按回车键。3、在显示的信息中,找到“IPv4...
涉密信息管理系统按照什么分级保护?
涉密信息管理系统的分级保护是依据我国相关法律法规和标准进行的,以确保信息系统在不同安全级别下采取相应的保护措施。涉密信息系统按照涉密程度进行分级保护,主要分为绝密级、机密级、秘密级三个等级。这种分级保护制度旨在确保不同涉密程度的信息得到适当的保护,降低信息泄露或被非法获取的风险,从而维护国家、组织或个人的安全和利益。一...

cad加密文件怎么解密?2024年四大CAD解密软件推荐
CAD图纸已成为企业和设计师的重要资产。然而,如何确保这些设计资产的安全性,防止未经授权的访问和泄露,成为了企业和个人面临的重要挑战。本文将为您提供CAD加密文件的解密教程,并推荐四款在2024年备受推崇的CAD解密软件,帮助您更好地保护设计资产。CAD加密文件解密教程解密CAD加密文件的方法有多种,以下是其中两种常用...
如何用电脑做监控录像机?电脑桌面秒变监控摄像机画面 | 2024超详细图文教程
在日常生活中或工作场景中,有时我们可能需要将电脑转化为监控录像机,以实现实时监控和录像功能。以下是一个详细的教程,教你如何将电脑桌面秒变监控摄像机画面。一、准备工作1.选择监控软件功能需求:选择一款具备视频捕捉、录像、报警等功能的监控软件,如安企神系统、域智盾等。兼容性:确保软件与你的操作系统(如Windows、mac...
 400-666-2563
 售前热线
 微信咨询