产品功能
- 功能简介
- 更多系统





深夜十一点,一份客户报价单从公司电脑被拷进了一支私人U盘。第二天竞品精准降价,你翻遍聊天记录、调遍路由器日志,却连“谁在什么时候碰过这个文件”都说不清楚。这不是电影桥段,而是不少企业正在经历的日常。文件被悄悄打开,往往不是外贼硬闯,而是内部终端上“没人管的那几下操作”累积成了窟窿。
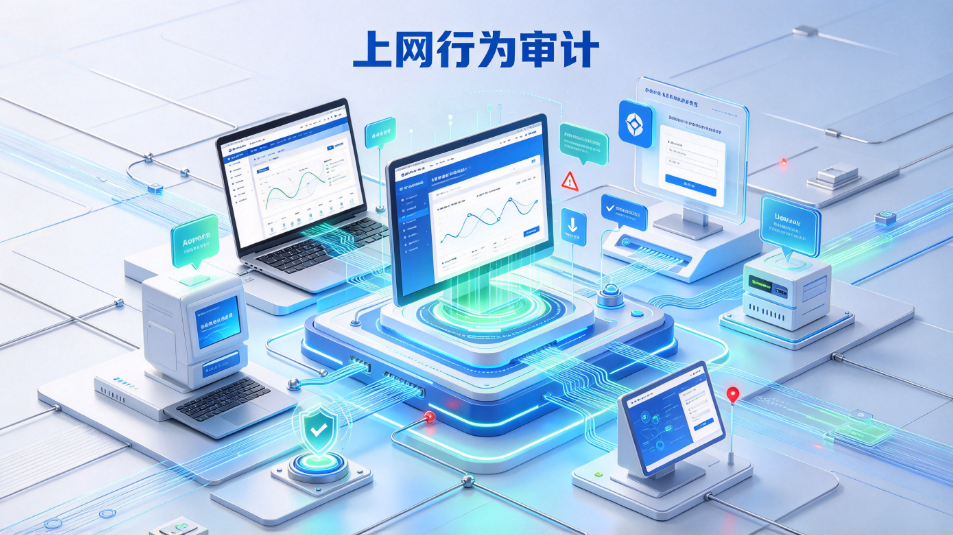
老板最怕的不是员工上网,而是出了事之后“查无对证”。谁访问了哪个网盘、搜索了什么关键词、上传下载了什么文件,如果后台没有记录,追责就变成一场扯皮。
安企神的上网行为审计把每一次网络访问都变成可追溯的数据:访问网址、访问时间、页面停留时长、浏览器搜索关键词、上传下载行为,全部留痕。员工用隐身模式也好,删浏览器历史也好,日志在管理端独立留存。
很多风险不是员工主动为之,而是“什么都能点、什么都能装”带来的必然结果。钓鱼页面伪装成软件下载站,员工一点就中招;P2P下载器、游戏客户端、炒股软件装满了桌面,带宽被吃光、效率被拖垮。
安企神的上网权限管控从入口做减法:网站黑名单批量封禁娱乐、购物、钓鱼、可疑网盘类站点,点击即阻断并生成日志;程序黑名单把未授权软件、游戏、直播工具、P2P下载器挡在启动之前,装上也打不开。
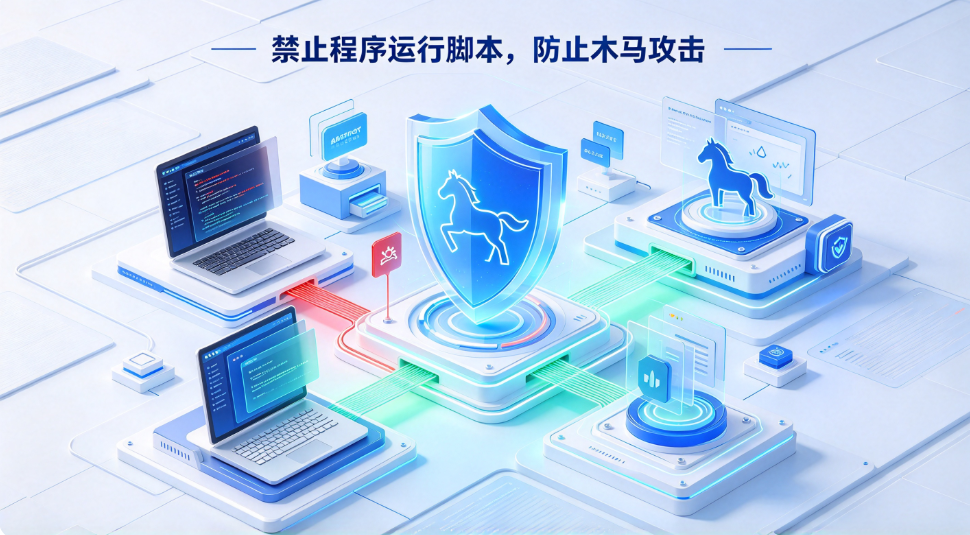
当下的木马早已不靠一个明晃晃的exe文件闯进来。PowerShell、VBS、JS脚本被大量用于“无文件攻击”,恶意代码借系统自带的脚本解释器执行,杀毒软件还没来得及反应,后门已经连上了。安企神的做法不是等病毒跑起来再拦,而是直接让脚本引擎“不接活”:禁止未经授权的bat、vbs、js、PowerShell等脚本文件执行,员工双击也跑不起来,恶意代码被截断在“一串死字符”的状态。
一枚来历不明的U盘,可以在几十秒内把病毒带进内网,也可以在一分钟内把一份核心文件带出去。一刀切封死USB口,键鼠失灵、加密狗罢工、业务停摆;彻底放开,私人盘长驱直入。
安企神的USB外设管控把“禁”和“放”拆成四种精度:禁用、只读、只写、允许,按岗位分配。核心岗位设为禁用,插上毫无反应;需要查阅外部资料但不能带出的岗位设为只读,文件看得见、拷不走;公司配发的合规U盘走白名单,按序列号或硬件ID绑定,私人盘在驱动层就被拦下。
每一次插拔、拷贝、删除都记录操作人、终端、设备型号和文件路径,默认留存30天,可生成审计报表。电脑安全防护软件对USB的态度,不应该是“堵死”,而是“让该进的进得来,让该出的出不去”。

文件被悄悄打开,本质上不是某一个员工的问题,而是一台终端上“审计缺位、权限失守、脚本敞开、外设随意”四件事叠加的结果。
安企神软件官网咨询热线:400-666-2563,可申请产品演示与免费试用,扫码免费获取安装包,拿真实场景跑一遍,比任何承诺都直接。
小编:小杨
用公司的wifi会被监控到上网记录吗?
计算机如何查看本机IPv4地址
计算机如何查看本机IPv4地址要查看本地IPv4地址,您可以使用以下几种方法:一、在Windows系统上方法一:通过命令提示符查看1、按下Windows键+R打开“运行”对话框,输入【cmd】并按回车键打开命令提示符。2、在命令提示符窗口中,输入【ipconfig】命令,然后按回车键。3、在显示的信息中,找到“IPv4...
涉密信息管理系统按照什么分级保护?
涉密信息管理系统的分级保护是依据我国相关法律法规和标准进行的,以确保信息系统在不同安全级别下采取相应的保护措施。涉密信息系统按照涉密程度进行分级保护,主要分为绝密级、机密级、秘密级三个等级。这种分级保护制度旨在确保不同涉密程度的信息得到适当的保护,降低信息泄露或被非法获取的风险,从而维护国家、组织或个人的安全和利益。一...

cad加密文件怎么解密?2024年四大CAD解密软件推荐
CAD图纸已成为企业和设计师的重要资产。然而,如何确保这些设计资产的安全性,防止未经授权的访问和泄露,成为了企业和个人面临的重要挑战。本文将为您提供CAD加密文件的解密教程,并推荐四款在2024年备受推崇的CAD解密软件,帮助您更好地保护设计资产。CAD加密文件解密教程解密CAD加密文件的方法有多种,以下是其中两种常用...
如何用电脑做监控录像机?电脑桌面秒变监控摄像机画面 | 2024超详细图文教程
在日常生活中或工作场景中,有时我们可能需要将电脑转化为监控录像机,以实现实时监控和录像功能。以下是一个详细的教程,教你如何将电脑桌面秒变监控摄像机画面。一、准备工作1.选择监控软件功能需求:选择一款具备视频捕捉、录像、报警等功能的监控软件,如安企神系统、域智盾等。兼容性:确保软件与你的操作系统(如Windows、mac...
 400-666-2563
 售前热线
 微信咨询